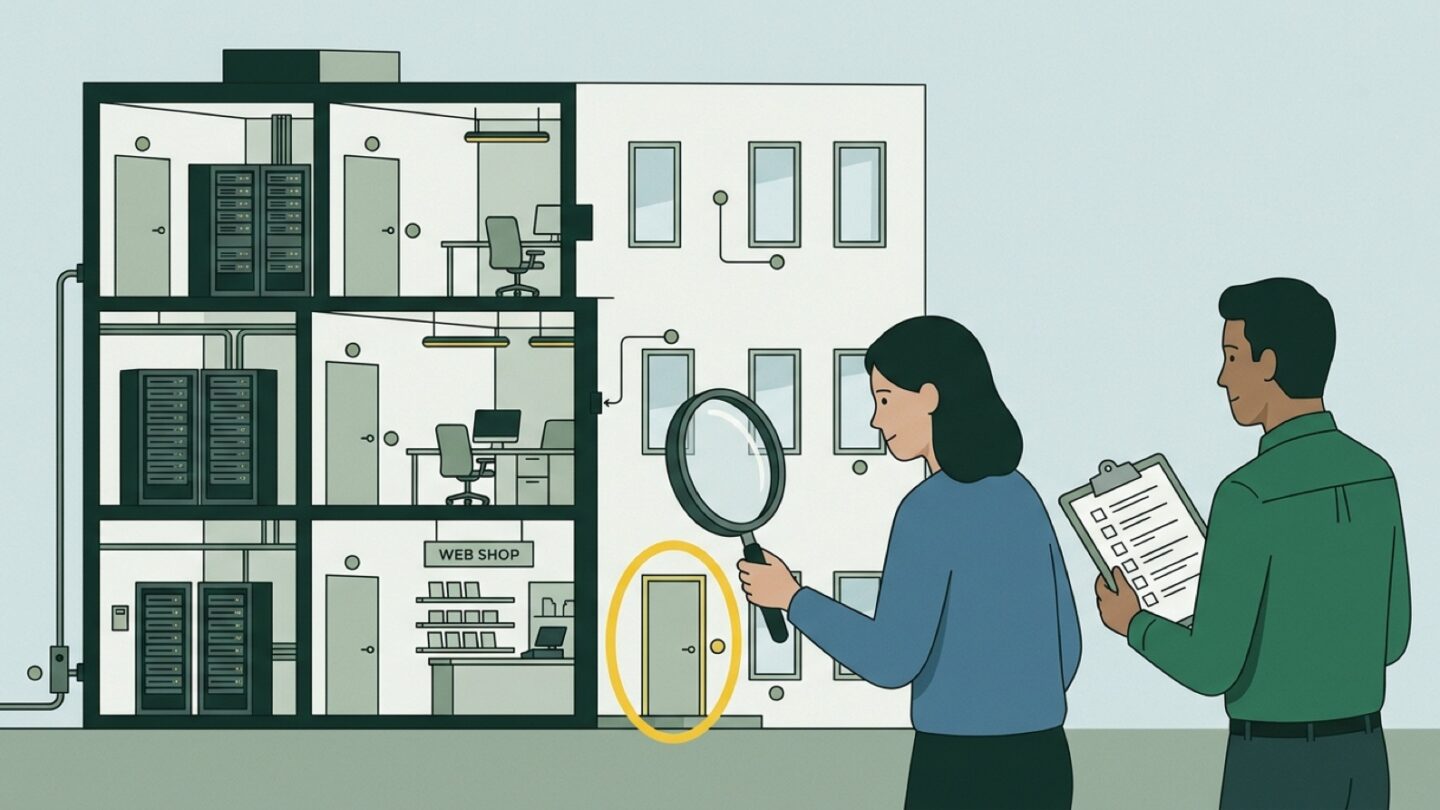
Ein Onlineshop speichert Adressen, Bestellungen und Zahlungsdaten. Die Geschäftsführung will wissen, ob ein Angreifer da rankäme. Also beauftragt sie ein Penetration Testing. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) versteht darunter den kontrollierten Versuch, von außen in ein Computersystem oder Netzwerk einzudringen, um Schwachstellen zu identifizieren. Die Tester nutzen dafür dieselben oder ähnliche Techniken wie echte Angreifer, mit zwei Unterschieden: Sie arbeiten mit schriftlicher Erlaubnis, und am Ende steht ein Bericht, mit dem die IT ihre Lücken schließen kann.
Dieser Artikel ist für zwei Leser geschrieben. Für dich, wenn du einen Pentest für dein Unternehmen beauftragen sollst. Und für dich, wenn du überlegst, als Pentester zu arbeiten. Wie du dir das Handwerk Schritt für Schritt aneignest, zeigt unser Lernplan Ethical Hacking lernen. Hier geht es um den Auftrag selbst.
Penetration Testing im Vergleich: Schwachstellenscan, Red Teaming, Audit
In Angeboten von IT-Dienstleistern stehen diese vier Begriffe oft nebeneinander, obwohl sie ganz verschiedene Fragen beantworten. Welches Verfahren am besten geeignet ist, hängt davon ab, was deine Organisation wissen will. Wer das Falsche bestellt, zahlt für einen Bericht, der an der eigenen Frage vorbeigeht.
| Verfahren | Leitfrage | Vorgehen | Ergebnis |
|---|---|---|---|
| Schwachstellenscan | Welche bekannten Lücken sind von außen sichtbar? | automatisiert: ein Vulnerability Scanner gleicht Systeme mit Datenbanken bekannter Schwachstellen ab | lange Liste möglicher Funde, nicht verifiziert |
| Penetrationstest | Kommt ein Angreifer wirklich hinein, und wie weit? | Fachleute kombinieren Tools mit Handarbeit und versuchen, Sicherheitslücken im vereinbarten Rahmen auszunutzen | bewertete, nachvollziehbare Schwachstellen mit Empfehlungen |
| Red Teaming | Erkennt und stoppt die Organisation einen gezielten Cyberangriff? | längere, verdeckte Simulation eines Gegners mit festem Ziel, das Blue Team (die Verteidigung) ist oft nicht eingeweiht | Aussage über Erkennung und Reaktion |
| IT-Sicherheits-Audit, IT-Revision | Ist die IT ordnungsgemäß organisiert und dokumentiert? | Prüfung von Prozessen, Konzepten und Nachweisen | Abweichungen von Vorgaben und Normen |
Den Unterschied zwischen Penetrationstest und Audit erklärt das BSI an einem Beispiel. Ob Daten nach einem Hardwareschaden aus der Datensicherung wiederherstellbar wären, interessiert den Penetrationstest gar nicht. Er fragt nur eins: Bekommt jemand Zugriff auf diese Daten? Ein Berechtigungs- oder Datensicherungskonzept bewertest du besser mit anderen Prüfungen.
Für den ersten Auftrag würden wir so vorgehen: Wer noch nie extern geprüft wurde, startet mit einem Schwachstellenscan, behebt die offensichtlichen Funde und bestellt danach den Penetrationstest. Sonst bezahlst du teure Stunden für Lücken, die ein Scanner automatisch meldet. Und Red Teaming? Lohnt sich erst, wenn es ein Team gibt, das Angriffe überhaupt erkennen soll.
Arten und Methoden: Welche Penetrationstests gibt es?
Die BSI-Studie „Durchführungskonzept für Penetrationstests“ unterscheidet die Methoden nach sechs Kriterien. Wir nutzen die Liste gern als Prüfraster, wenn ein Angebot auf dem Tisch liegt:
- Informationsbasis: Black Box oder White Box
- Aggressivität: passiv scannend, vorsichtig, abwägend oder aggressiv
- Umfang: vollständig, begrenzt oder fokussiert
- Vorgehensweise: verdeckt oder offensichtlich
- Technik: Netzwerkzugang, sonstige Kommunikation, physischer Zugang, Social Engineering
- Ausgangspunkt: von außen oder von innen
Für einen erstmaligen Test empfiehlt die Studie eine umfassende Überprüfung aller erreichbaren Systeme, damit keine Sicherheitslücke auf ungeprüften Rechnern übersehen wird. Eine begrenzte Prüfung, etwa nur der Systeme in der DMZ, passt eher für spätere Runden.
Black Box, Grey Box, White Box
Ein Black-Box-Test simuliert laut BSI einen typischen Angreifer aus dem Internet, der alle Informationen aus öffentlichen Quellen zusammentragen muss. Beim White-Box-Test ist das anders. Der Tester bekommt Insiderwissen, wie es ein Ex-Mitarbeiter oder ein externer IT-Dienstleister hätte, im Extremfall bis hin zu Netzplänen und Konfigurationen. Dazwischen hat sich in der Praxis der Grey-Box-Test etabliert: Der Auftraggeber stellt zum Beispiel ein normales Benutzerkonto und die API-Dokumentation zur Verfügung. Das spart die Erkundungszeit, die beim Black Box Test viel Budget bindet.
Das BSI schlägt ein mehrstufiges Vorgehen vor: zuerst ein vorsichtiger, verdeckter Black-Box-Test von außen, danach ein offensichtlicher White-Box-Test von innen. Der erste Teil kommt einem echten Cyberangriff nahe, der zweite geht in die Tiefe.
Extern, intern, Webanwendung, Social Engineering
- Externer Test: die Angriffsfläche aus dem Internet, also Firewall, Mailserver, VPN-Zugang und öffentliche Webseiten.
- Interner Test: Startpunkt im internen Netzwerk der Firma. Er zeigt, wie weit ein Angreifer käme, der schon einen Rechner im Netzwerk kontrolliert, etwa nach einer erfolgreichen Phishing-Mail.
- Webanwendung: Shop, Kundenportal oder API. Geprüft werden Anmeldung, Sitzungen, Rechte und Eingaben. Orientierung gibt die OWASP Top 10, eine Liste der häufigsten Risiken für Anwendungen im Web. Auch schwache Verschlüsselung fällt hier auf. Die Grundlagen dazu erklärt unser Artikel zur Kryptographie.
- Social Engineering: Phishing-Kampagnen, Anrufe, Zutrittsversuche. Das BSI rät, dafür im Vertrag klare Grenzen zu ziehen, etwa keine Anstiftung von Mitarbeitern zu unethischem Verhalten. Ein aktiver Test der Zutrittskontrolle kann sonst als Einbruch gewertet werden.
So läuft ein beauftragter Penetrationstest ab

Scope und schriftliche Freigabe
Der Scope legt fest, was geprüft wird. Konkret heißt das: IP-Bereiche, Domains, Anwendungen, Zeitfenster und ausgeschlossene Techniken. Laut BSI sollten Zielsetzung, Art des Tests nach den sechs Kriterien sowie erlaubte und verbotene Verfahren im Vertrag stehen. Die Einwilligung des Unternehmens holt man als gesonderte Erklärung vor Testbeginn ein. Wichtig: Sie muss schriftlich vorliegen, bevor der erste Scan durchgeführt wird. Unterschreiben darf nur, wer das Unternehmen vertreten kann, zum Beispiel die Geschäftsführung, ein Prokurist oder die IT-Leitung mit Einzelvollmacht.
Klingt nach Bürokratie. Es schützt aber beide Seiten, denn ohne Einwilligung können dieselben Handlungen strafbar sein, etwa als Ausspähen von Daten nach § 202a StGB oder als Computersabotage nach § 303b StGB. Ausgelagerte und fremd gehostete Systeme dürfen außerdem oft nicht ohne Weiteres mitgeprüft werden, auch wenn der Test als vollständig vereinbart ist.
Die fünf Schritte nach BSI
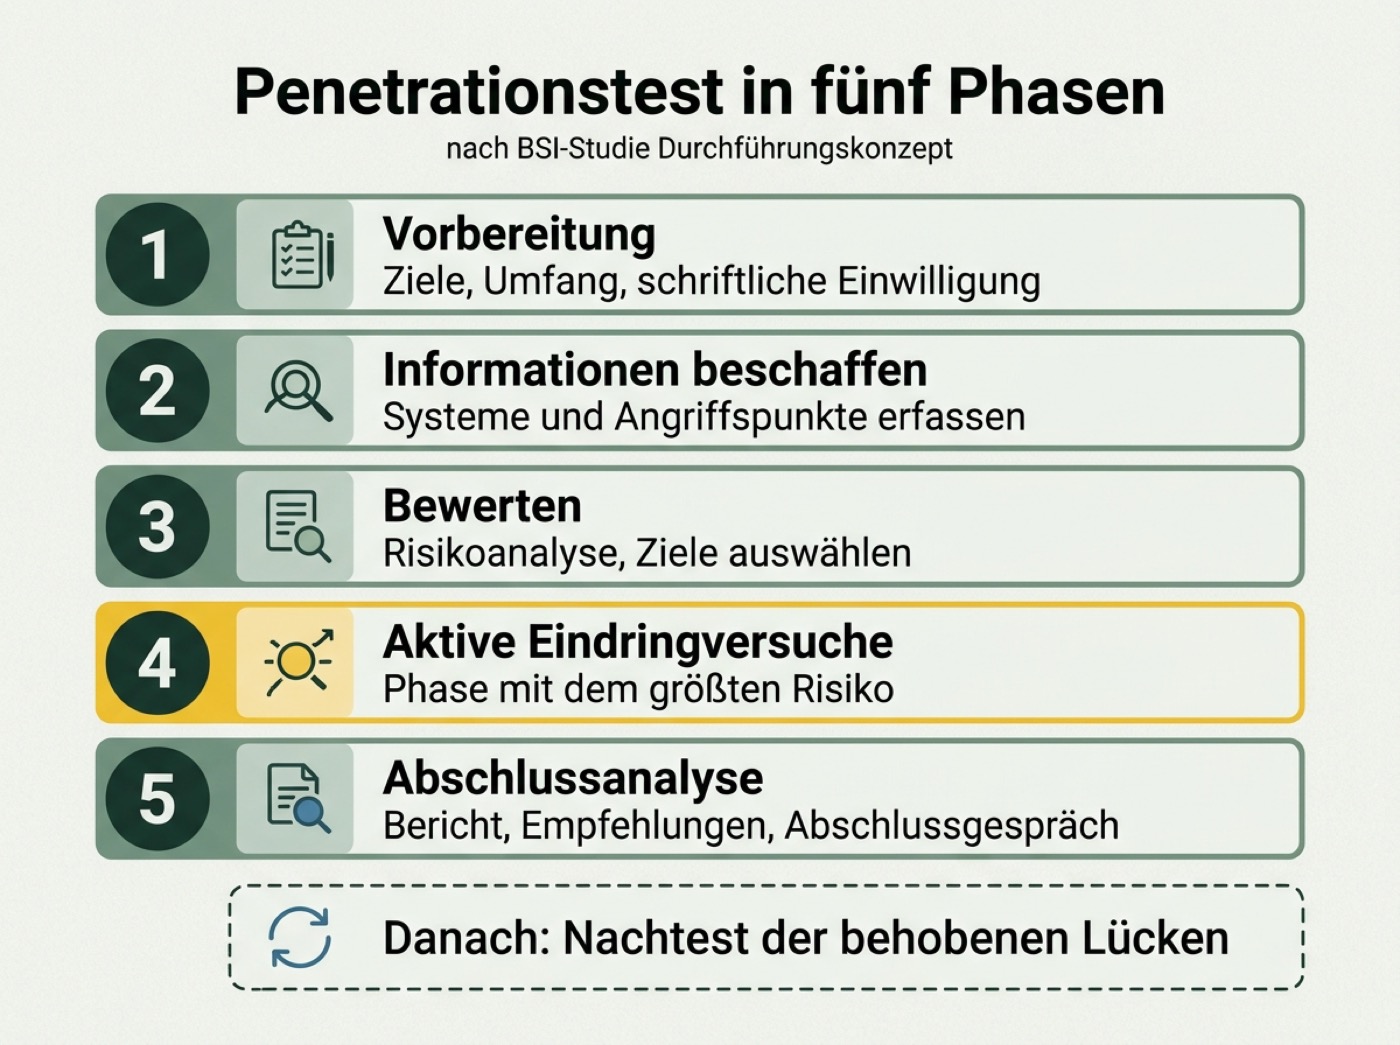
Das BSI gliedert die Durchführung in fünf Schritte, die zeitlich nacheinander ablaufen:
- Vorbereitung: Ziele, Umfang, Notfallkontakte und Risiken klären und schriftlich festhalten.
- Informationsbeschaffung und -auswertung: ein Überblick über Systeme und mögliche Angriffspunkte, auch passiver Penetrationstest genannt. Mit diesen Informationen arbeitet Schritt 3 weiter.
- Bewertung der Informationen und Risikoanalyse: Auswahl der Ziele für die aktiven Versuche. Jede Einschränkung wird dokumentiert.
- Aktive Eindringversuche: Die ausgewählten Systeme werden angegriffen. Hier zeigt sich, ob potenzielle Schwachstellen reale Risiken sind. Das BSI nennt diese Phase die mit dem größten Risiko.
- Abschlussanalyse: Bericht, Bewertung der gefundenen Schwachstellen, Empfehlungen und ein Abschlussgespräch.
Plane Kalenderzeit ein. Die Studie nennt ein Beispiel, in dem ein Test 20 Aufwandstage umfasst und trotzdem mehrere Wochen dauert, weil viele der einzelnen Prüfschritte zwar automatisch, aber eben sehr lange laufen. Allein ein vollständiger Portscan über alle 65.536 Ports eines Netzes mit 256 Adressen kann je nach Einstellung Wochen brauchen.
Bericht und Nachtest
Ein guter Bericht beginnt laut BSI mit einer Managementzusammenfassung für die Geschäftsleitung. Danach folgen die positiven und negativen Feststellungen, bewertet und priorisiert, mit Empfehlungen zur Behebung. Für jede kritische Schwachstelle sollte ein Aktionsplan einen Zeitplan und eine verantwortliche Person nennen. Passwörter oder private E-Mails, die während des Tests anfallen, gehören nicht in den Bericht. Sie gehen an eine vorher vereinbarte Person, etwa den Datenschutzbeauftragten.
Lass den Nachtest gleich im Angebot ausweisen. Nach deiner Behebung prüft das Team dabei gezielt die gemeldeten Lücken noch einmal. Die BSI-Studie betont, dass die Wirkung eines Penetrationstests schnell vergeht, weil fast täglich neue Schwachstellen bekannt werden. Je höher der Schutzbedarf, desto häufiger sollten Tests durchgeführt werden. Entwickelt dein Team die Anwendung selbst, beugen die Grundsätze für Secure Coding vielen Funden schon beim Programmieren vor.
Tools für Penetrationstests: Nmap, Burp Suite, Metasploit
Wer Penetrationstests anbietet, arbeitet mit vielen frei verfügbaren Programmen. Bedienen musst du sie nicht. Hilfreich ist aber zu wissen, wofür sie stehen, denn im Anhang des Berichts sollte stehen, welches Tool mit welchen Optionen verwendet wurde.
| Werkzeug | Einordnung | Typischer Zweck im Test |
|---|---|---|
| Nmap | freier Netzwerkscanner | erreichbare Hosts, offene Ports und Dienste finden |
| Burp Suite | Proxy für Web-Apps, entwickelt von PortSwigger | Anfragen zwischen Browser und Anwendung mitlesen und verändern |
| Metasploit | Framework mit Modulen zu bekannten Schwachstellen | prüfen, ob sich eine gefundene Lücke tatsächlich ausnutzen lässt |
| OpenVAS und andere Vulnerability Scanner | automatisierter Schwachstellenscan (Vulnerability Scan) | bekannte Sicherheitslücken in Systemen und Netzwerken erkennen |
| Kali Linux | Linux-Distribution mit vorinstallierten Testprogrammen | Arbeitsumgebung des Testers |
| John the Ripper | Werkzeug zum Prüfen von Passwort-Hashes | schwache Passwörter aufdecken |
Die Tools liefern Rohdaten. Bezahlt wird der Tester für sein Urteil, welcher Fund in deinem Netzwerk oder deiner Anwendung ein echtes Risiko ist.
Was kostet ein Penetrationstest?
Belastbare Preisspannen mit Quelle und aktuellem Stand haben wir nicht gefunden. Angebote rechnen in der Regel in Aufwandstagen, und deren Zahl hängt laut BSI direkt vom Umfang ab. Diese Faktoren treiben den Preis:
- Anzahl der IP-Adressen, Anwendungen und Benutzerrollen
- Informationsbasis: Ein Black-Box-Test braucht mehr Zeit für die Erkundung
- Zeitfenster, zum Beispiel Tests nur nachts oder am Wochenende
- Phishing-Kampagnen und physische Zutrittstests als Zusatzmodule
- Bericht, Abschlussgespräch und Nachtest
- Qualifikation des Teams
Für Bundesbehörden bietet das BSI eigene IS-Penetrationstests an, grundsätzlich kostenfrei. Unternehmen finden auf der BSI-Seite eine Liste von Dienstleistern, die vom BSI zertifizierte Penetrationstester beschäftigen. Frag bei der Auswahl außerdem nach einem anonymisierten Beispielbericht und nach den Regeln für Notfälle.
Pentester als Beruf
Viele, die heute Penetrationstests durchführen, kommen aus der Systemadministration oder der Softwareentwicklung. Einen festen Ausbildungsweg gibt es nicht. Welche Zertifikate es für den Einstieg und für Fortgeschrittene gibt, vergleicht die Übersicht zur Cybersecurity Weiterbildung. Du brauchst Wissen über Netzwerke, Betriebssysteme, Webtechnik und etwas Programmierung, dazu ein Gespür für Recht und saubere Dokumentation. Unterschätzt wird das Schreiben. Der Bericht ist das, was der Kunde am Ende in der Hand hält.
Für die Grundlagen rechnen wir in unserem Lernplan mit etwa 16 Wochen bei rund 5 Stunden pro Woche, als Richtwert. Wer sich danach auf das Testen von Web-Apps spezialisieren will, findet im Bücherregal einen Klassiker:
The Web Application Hacker’s Handbook von Dafydd Stuttard und Marcus Pinto erschien 2011 in zweiter Auflage bei Wiley, auf Englisch. Das Buch behandelt die systematische Prüfung von Webanwendungen, von der Authentifizierung bis zu Injection-Lücken. Das Niveau ist mittel. HTTP und Grundlagen der Webentwicklung solltest du kennen. Stuttard hat PortSwigger gegründet, die Firma hinter Burp Suite. Statt einer dritten Auflage entstand dort die kostenlose Web Security Academy, die neuere Themen online abdeckt.
Checkliste vor der Beauftragung
- Frage geklärt: Schwachstellenscan, Penetrationstest, Red Teaming oder Audit?
- Scope schriftlich: Systeme, Zeitfenster, Ausschlüsse, Notfallkontakt
- Testart nach den sechs BSI-Kriterien festgelegt, interne und externe Ziele benannt
- Einwilligung von einer vertretungsberechtigten Person, Zustimmung von Hoster oder Cloud-Anbieter eingeholt
- Bericht mit Managementzusammenfassung, Priorisierung und Aktionsplan vereinbart
- Nachtest und Termin für den nächsten Test eingeplant