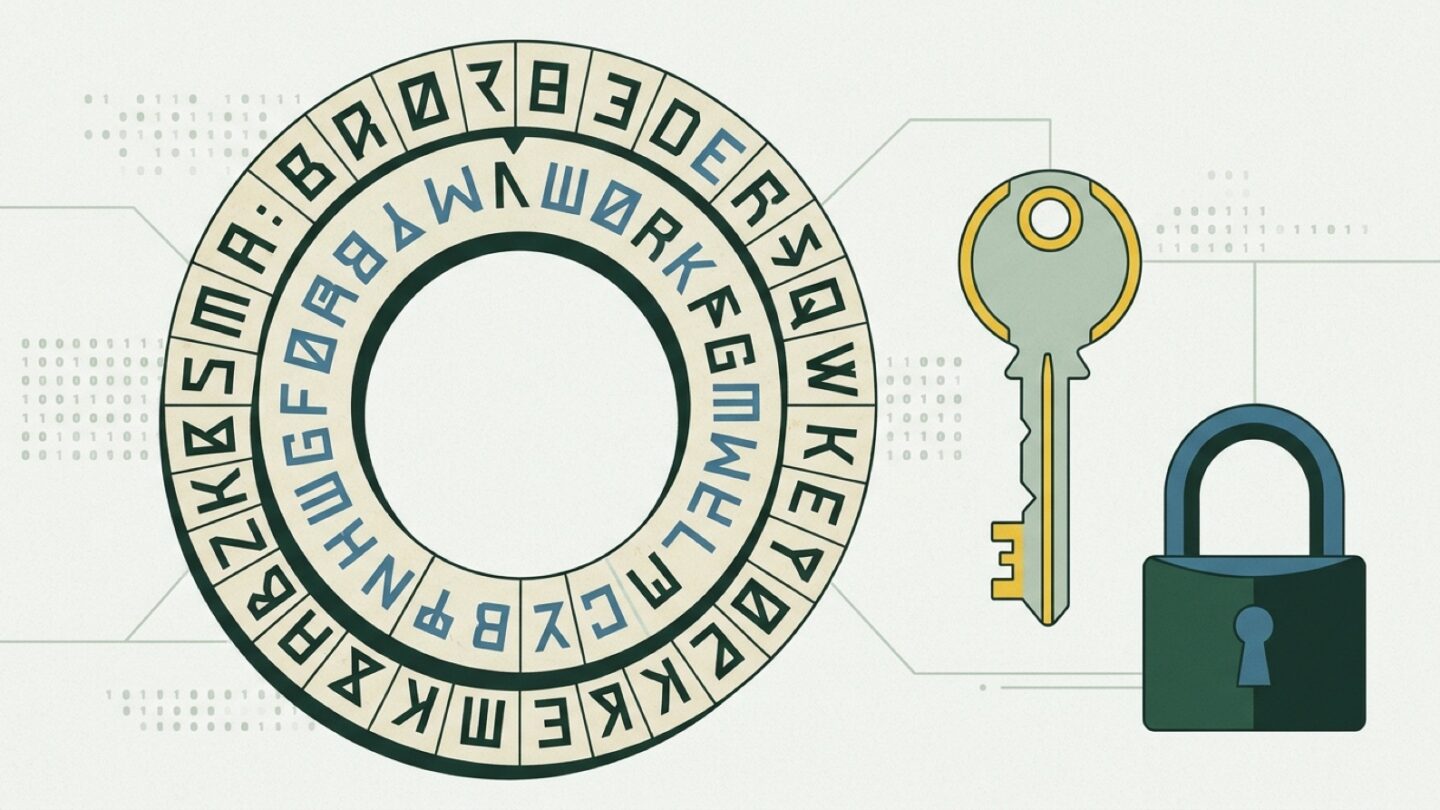
Der römische Geschichtsschreiber Sueton berichtet, dass Julius Caesar vertrauliche Briefe verschlüsselt hat: Jeder Buchstabe wurde um drei Stellen im Alphabet verschoben, aus A wurde D, aus B wurde E. Mit dieser Verschiebung beginnt fast jede Einführung in die Kryptographie. Sie zeigt in einer Zeile, worum es bis heute geht: Informationen so umzuformen, dass aus lesbarem Klartext ein Geheimtext wird, den nur der Empfänger mit dem passenden Schlüssel wieder entschlüsseln kann. Der Haken an Caesars Methode: Es gibt nur 25 sinnvolle Verschiebungen. Wer alle durchprobiert, liest mit.
Von dort sind es knapp 2.000 Jahre bis zu den Verfahren, die heute jede HTTPS-Verbindung schützen. Nach diesem Artikel weißt du, wie symmetrische und asymmetrische Verschlüsselung zusammenspielen, was eine Hashfunktion tut und wie du selbst in das Thema einsteigst.
Von Caesar bis AES: vier Stationen der Kryptografie
Die Kryptografie besteht zu einem guten Teil aus Methoden, die irgendwann gebrochen wurden. Vier Stationen reichen, um das Muster zu sehen:
- Antike: Caesar-Verschiebung, eine einfache Ersetzung von Buchstaben. Mit Häufigkeitsanalyse oder bloßem Ausprobieren in Minuten geknackt.
- 1918: Arthur Scherbius meldet ein Patent auf die Rotor-Chiffriermaschine an, aus der die Enigma wird. Polnische Mathematiker um Marian Rejewski brechen frühe Versionen in den 1930er-Jahren, im Zweiten Weltkrieg setzt das Team in Bletchley Park um Alan Turing die Arbeit fort.
- 1976/1977: Whitfield Diffie und Martin Hellman veröffentlichen die Idee des öffentlichen Schlüsselaustauschs, ein Jahr später stellen Rivest, Shamir und Adleman das RSA-Verfahren vor. Ebenfalls 1977 wird der Data Encryption Standard (DES) US-Standard. Sein Schlüssel ist 56 Bit lang, das ergibt rund 72 Billiarden Möglichkeiten. 1998 fand spezielle Hardware einen DES-Schlüssel in wenigen Tagen.
- 2001: Der Advanced Encryption Standard (AES) löst DES ab. Er basiert auf dem Algorithmus Rijndael der belgischen Kryptologen Joan Daemen und Vincent Rijmen, den das NIST in einem offenen Wettbewerb ausgewählt hat.
Ein Grundsatz gilt seit einem Aufsatz von Auguste Kerckhoffs aus dem Jahr 1883: Ein Kryptosystem muss sicher bleiben, auch wenn der Gegner den Algorithmus kennt. Geheim ist nur der Schlüssel. Deshalb sind AES und RSA öffentlich dokumentiert und trotzdem sicher.
Was Kryptographie heute schützen soll
Heutige kryptographische Methoden sollen drei Schutzziele erreichen:
- Vertraulichkeit: Nur Berechtigte können die Daten lesen, auch während der Übertragung.
- Integrität: Eine Änderung an den Daten fällt auf.
- Authentizität: Du kannst prüfen, von wem eine Nachricht stammt.
Für jedes Ziel gibt es eigene Werkzeuge. Vertraulichkeit liefert die Verschlüsselung, Integrität die Hashfunktion, Authentizität die digitale Signatur. Ob du Kryptografie mit f oder Kryptographie mit ph schreibst, ist übrigens egal: Beide Schreibweisen sind nach amtlicher Rechtschreibung korrekt.
Symmetrische Verschlüsselung: ein Schlüssel für beide Seiten
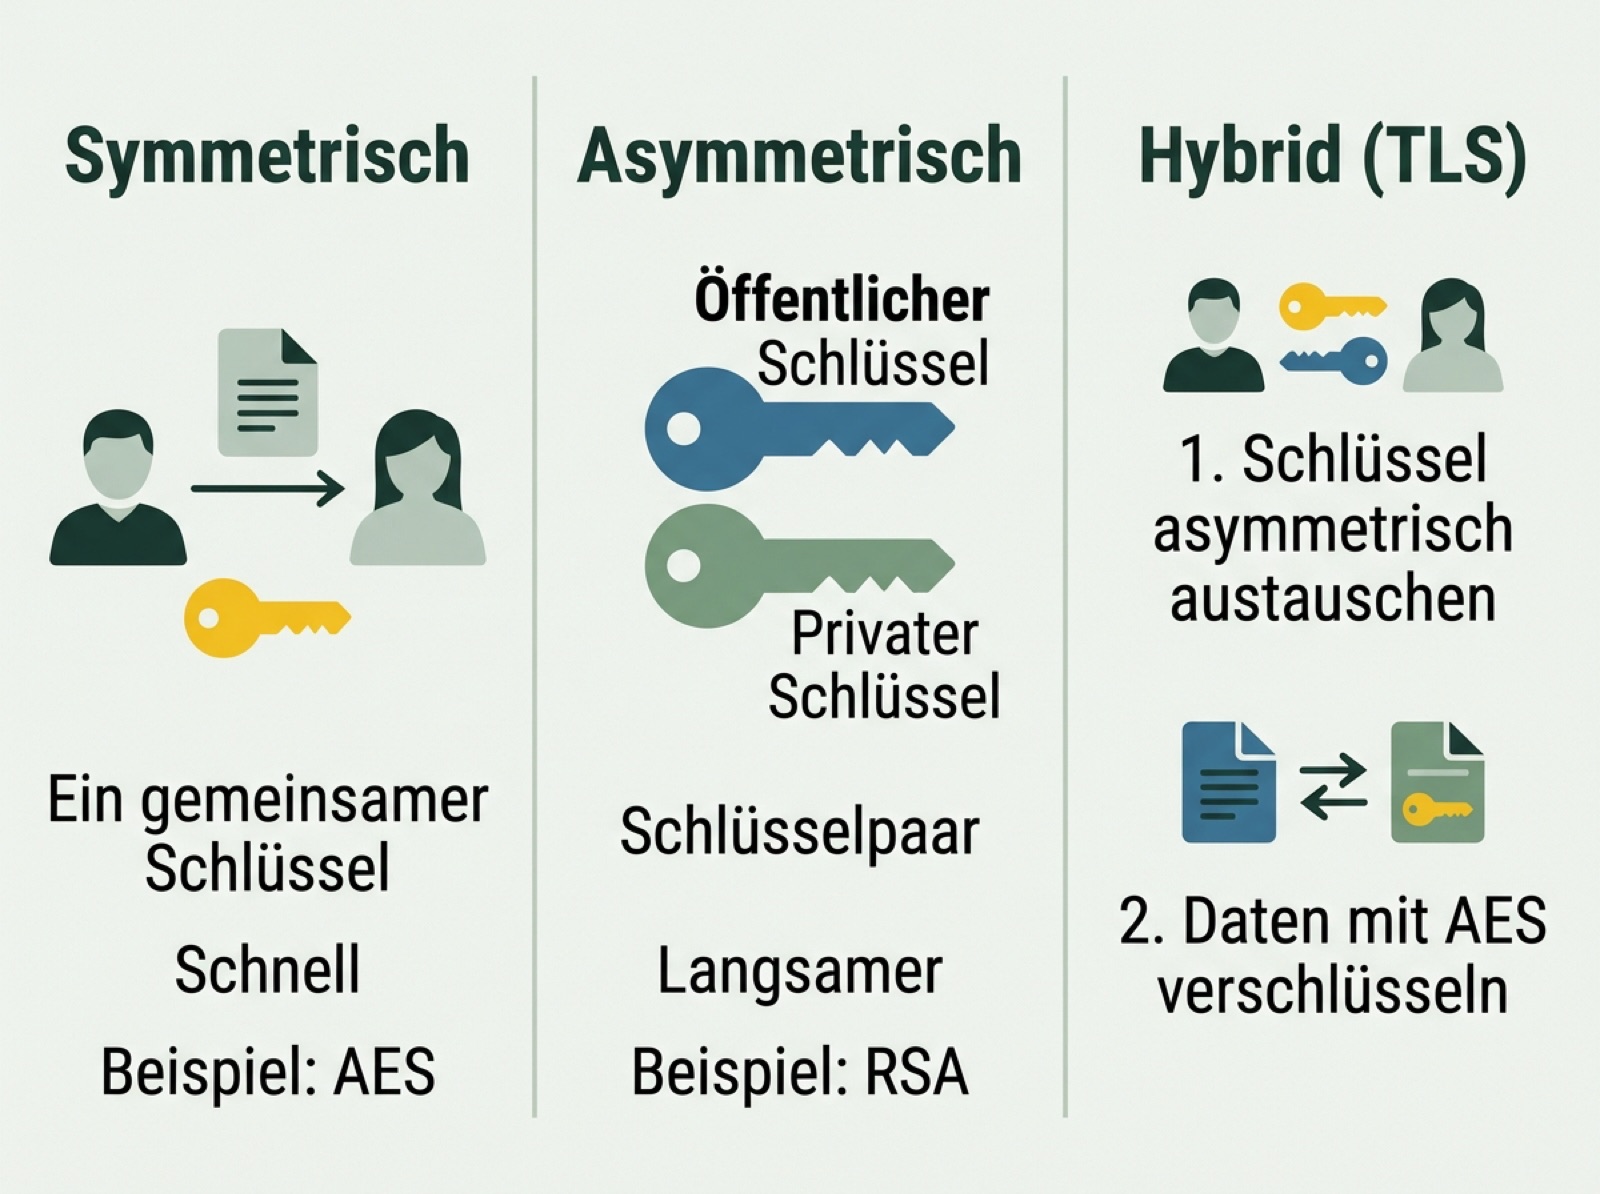
Bei der symmetrischen Verschlüsselung wird für Ver- und Entschlüsselung derselbe Schlüssel verwendet, Sender und Empfänger teilen ihn sich. Caesars Verschiebung um drei Stellen war ein symmetrisches Verschlüsselungsverfahren, AES ist eines. AES verarbeitet Daten in Blöcken von 128 Bit und arbeitet mit Schlüsseln von 128, 192 oder 256 Bit.
Für sie spricht das Tempo. Aktuelle Prozessoren haben dafür eigene Befehle und verschlüsseln damit große Datenmengen wie ganze Festplatten ohne spürbare Verzögerung.
Das Problem ist der Schlüssel selbst. Beide Seiten brauchen ihn, bevor die erste geheime Nachricht fließt. Wie bringst du einen geheimen Schlüssel über einen unsicheren Kanal wie das Internet zu deinem Gegenüber? Dazu kommt: Jedes Paar von Teilnehmern braucht einen eigenen Schlüssel. Bei 100 Personen hantierst du mit 4.950 symmetrischen Schlüsseln.
Asymmetrische Verschlüsselung: das Schlüsselpaar
Die asymmetrische Verschlüsselung (englisch Public-Key-Verschlüsselung) kommt ohne vorab geteiltes Geheimnis aus. Jede Person hat ein Schlüsselpaar: einen öffentlichen Schlüssel, den sie frei verteilen darf, und einen privaten Schlüssel, den nur sie kennt. Um dem Empfänger zu schreiben, kannst du mit seinem öffentlichen Schlüssel verschlüsseln. Lesen kann die Nachricht danach nur, wer den passenden privaten Schlüssel (Private Key) besitzt.
Dahinter steckt eine mathematische Funktion, die sich nur in eine Richtung leicht berechnen lässt. Bei RSA ist es die Multiplikation zweier großer Primzahlen: Das Produkt zu berechnen ist einfach, es wieder in seine Faktoren zu zerlegen bei ausreichender Größe praktisch unmöglich. Andere asymmetrische Kryptosysteme beruhen auf dem diskreten Logarithmus. Bei asymmetrischen Kryptosystemen mit elliptischen Kurven (ECC) rechnet man über endlichen Körpern. Sie kommen mit deutlich kürzeren Schlüsseln aus.
Der Preis: Asymmetrische Verfahren sind um ein Vielfaches langsamer als symmetrische. Und geht der private Schlüssel verloren, sind die damit verschlüsselten Daten weg.
Der Unterschied zwischen symmetrischer und asymmetrischer Verschlüsselung
| Merkmal | Symmetrisch | Asymmetrisch (Public-Key) |
|---|---|---|
| Schlüssel | ein gemeinsamer geheimer Schlüssel | Schlüsselpaar aus öffentlichem und privatem Schlüssel |
| Geschwindigkeit | schnell, auch bei großen Datenmengen | deutlich langsamer |
| Schlüsselverteilung | schwierig, braucht sicheren Kanal | öffentlicher Schlüssel darf offen verteilt werden |
| Bekannte Algorithmen | AES, ChaCha20 | RSA, ECC, Diffie-Hellman |
| Anwendung | Verschlüsselung von Daten und Verbindungen | Schlüsselaustausch, digitale Signaturen |
| BSI-Mindestlänge für neue Systeme | 128 Bit (Blockchiffre) | 3000 Bit (RSA), 250 Bit (ECC) |
In der Praxis arbeiten beide zusammen. Bei einer HTTPS-Verbindung mit TLS handeln Browser und Server über ein asymmetrisches Verfahren einen gemeinsamen Sitzungsschlüssel aus. Für die eigentliche Kommunikation wird danach eine symmetrische Verschlüsselung verwendet, meist AES oder ChaCha20. Dieses Prinzip heißt hybride Verschlüsselung.
Welche Schlüssellängen genügen, legt in Deutschland das Bundesamt für Sicherheit in der Informationstechnik fest. Die Technische Richtlinie TR-02102-1 empfiehlt in der Version 2026-01 für neue Systeme Blockchiffren mit mindestens 128 Bit und RSA-Schlüssel mit mindestens 3000 Bit.
Hashfunktionen: der Fingerabdruck einer Datei
Eine kryptographische Hashfunktion macht aus beliebig langen Daten einen Wert fester Länge, den Hashwert. SHA-256 liefert immer 256 Bit, also 64 Zeichen in Hexadezimalschreibweise. Drei Eigenschaften machen sie nützlich: Aus dem Hashwert lässt sich die Eingabe nicht zurückrechnen, zwei verschiedene Eingaben mit gleichem Hash sind praktisch nicht zu finden, und schon ein geändertes Zeichen ergibt einen völlig anderen Wert.
Ein Beispiel in Python mit dem Standardmodul hashlib:
import hashlib

for text in ["Lernsafari", "lernsafari"]:
    hashwert = hashlib.sha256(text.encode("utf-8")).hexdigest()
    print(text, hashwert)

# Ausgabe:
# Lernsafari 559ac25251902477988db95069f0c7e2b60e13863f07cb7257f71e9735e4a152
# lernsafari b0fd1809b77719ab4d83bfe2c47cb22a25a14d7156d22a86245b1b6c5f9ef918
Ein einziger Großbuchstabe, und die beiden Hashwerte haben nichts mehr miteinander zu tun. So prüfen Downloadseiten zum Beispiel, ob eine Datei nach der Übertragung unverändert angekommen ist. Für Passwörter reicht ein einfacher SHA-256 dagegen nicht, weil Angreifer Milliarden Kandidaten pro Sekunde durchrechnen. Dafür gibt es absichtlich langsame Verfahren wie Argon2id oder scrypt, das in hashlib ebenfalls enthalten ist. Den Einstieg in die Sprache findest du unter Python lernen.
Digitale Signaturen und Schlüsselaustausch
Eine digitale Signatur dreht das Schlüsselpaar um. Der Absender bildet den Hashwert seines Dokuments und verarbeitet ihn mit seinem privaten Schlüssel. Jeder, der den öffentlichen Schlüssel kennt, kann prüfen, ob die Signatur passt. Passt sie, ist zweierlei belegt: Das Dokument wurde nicht verändert, und es stammt vom Besitzer des privaten Schlüssels. Verwendet wird das bei Software-Updates, E-Mails mit S/MIME oder PGP und bei TLS-Zertifikaten.
Beim Schlüsselaustausch nach Diffie-Hellman berechnen zwei Parteien einen gemeinsamen Schlüssel, ohne ihn je über die Leitung zu schicken. Belauscht jemand die Kommunikation, sieht er nur Zwischenwerte, aus denen er den Schlüssel nicht effizient ableiten kann. Damit der Austausch nicht von einem Angreifer in der Mitte übernommen wird, kombiniert man ihn mit Signaturen und Zertifikaten.
Post-Quanten-Kryptographie in Kürze
Ein ausreichend großer Quantencomputer könnte mit dem Shor-Algorithmus von 1994 RSA, Diffie-Hellman und elliptische Kurven brechen. Die symmetrische Verschlüsselung trifft es weniger hart, hier hilft eine größere Schlüssellänge wie AES-256. Das NIST hat im August 2024 die ersten Standards für Post-Quanten-Kryptographie veröffentlicht: ML-KEM für den Schlüsselaustausch sowie ML-DSA und SLH-DSA für Signaturen.
Das BSI empfiehlt den alleinigen Einsatz klassischer Schlüsseleinigung nur noch bis Ende 2031. Danach sollen klassische und quantensichere Verfahren kombiniert werden.
Kryptographie lernen: ein Lernweg in vier Etappen
Kryptografie wirkt mathematisch, und in der Tiefe ist sie das auch. Für das Verständnis der Grundideen reicht am Anfang Schulmathematik. So würden wir vorgehen:
- Programmieren: Ohne eigene Experimente bleibt vieles abstrakt. Unser Wegweiser rechnet für Python-Grundlagen mit rund 12 Wochen bei etwa 5 Stunden pro Woche, als Richtwert. Einen Überblick über Sprachen findest du unter Programmieren lernen.
- Klassische Chiffren selbst bauen: Caesar und Vigenère programmieren und anschließend mit Häufigkeitsanalyse brechen. Das Lernprogramm CrypTool, ein Open-Source-Projekt, zeigt die Chiffren interaktiv.
- Moderne Bausteine verstehen: Blockchiffre, Public-Key-Verfahren, Hash und Schlüsselaustausch mit einer Bibliothek wie
cryptographyausprobieren. Dazu gehört etwas Modulo-Rechnung und Grundwissen über Primzahlen. - Angriffe nachvollziehen: Die Cryptopals-Aufgaben zeigen in Übungen, wie Implementierungsfehler echte Verfahren aushebeln. Willst du daraus einen Beruf machen, vergleichst du danach die Zertifikate einer Cybersecurity Weiterbildung.
Unsere Empfehlung: Bau für den produktiven Einsatz nie eigene Kryptographie. Nutze geprüfte Bibliotheken und lerne an selbst gebauten Spielzeugversionen. Wie das im eigenen Code aussieht, vom Passwort-Hash bis zur SQL-Abfrage, zeigt Secure Coding von Anfang an.
Zwei Bücher: der Klassiker und die moderne Einführung
Applied Cryptography von Bruce Schneier ist der historisch wichtigste Titel des Fachs. Die zweite Auflage erschien 1996 bei Wiley, 2015 folgte eine Neuauflage als 20th Anniversary Edition. Das Buch behandelt Protokolle und Algorithmen in großer Breite, mit Quellcode in C, und richtet sich an Fortgeschrittene. Einige der beschriebenen Algorithmen gelten heute als veraltet, den 2001 standardisierten Nachfolger von DES behandelt es noch nicht. Laut Website des Autors gibt es auch eine deutsche Übersetzung.
Serious Cryptography von Jean-Philippe Aumasson ist die modernere Wahl. Die zweite Auflage ist im Oktober 2024 bei No Starch Press erschienen, bisher nur auf Englisch. Es behandelt Verschlüsselung, Hashfunktionen, Schlüsselaustausch und die typischen Fehler beim Einsatz. Das Niveau liegt in der Mitte. Mit den Grundbegriffen aus diesem Artikel und etwas Programmierpraxis kommst du gut hinein. Beide Titel stehen mit Steckbrief in unserem Bücherregal.
Häufige Fragen zur Kryptographie
Ist AES heute noch sicher? Ja. Abgesehen von theoretischen Related-Key-Angriffen auf die 192- und die 256-Bit-Variante sind keine praktisch relevanten Angriffe bekannt. Schwachstellen entstehen fast immer bei der Implementierung oder beim Umgang mit Schlüsseln.
Wofür wird Kryptografie im Alltag verwendet? Bei jedem Aufruf einer HTTPS-Seite, in Messengern mit Ende-zu-Ende-Verschlüsselung und bei der Anmeldung im Online-Banking. Deine Informationen schützt dabei jedes Mal dieselbe Kombination aus Schlüsselaustausch, Zertifikat und symmetrischer Verschlüsselung.
Was ist der Unterschied zwischen Kryptographie und Kryptologie? Kryptologie ist der Oberbegriff. Er umfasst die Kryptographie, also das Entwickeln von Verfahren, und die Kryptoanalyse, die versucht, sie zu brechen.
Brauche ich Mathematik, um Kryptographie zu lernen? Für die Anwendung reichen Grundlagen. Wer Verfahren selbst analysieren will, braucht Zahlentheorie und Algebra auf Hochschulniveau.