Security+, CC, CISSP, OSCP, CEH: Wer zum ersten Mal nach einer Cybersecurity Weiterbildung sucht, steht vor einer langen Liste von Abkürzungen. Dahinter stecken wenige große Zertifizierer, und jede Zertifizierung richtet sich an eine bestimmte Gruppe. Hier findest du die Fragen, die du vor der Anmeldung klären solltest. Alle Angaben zu Examen und Preisen haben wir im Oktober 2026 auf den Seiten der Anbieter nachgeschlagen.
Welche Rolle willst du in der IT-Sicherheit übernehmen?
Bevor du dich für eine Zertifizierung entscheidest, lohnt ein Blick auf die Rolle dahinter. Im Bereich Cyber Security gibt es grob drei Richtungen:
- Analyst im Security Operations Center (SOC): Du wertest Warnmeldungen aus, erkennst Angriffe und reagierst darauf. Gefragt ist Wissen über Netzwerke und Logs.
- Pentester: Du greifst Systeme im Auftrag an, um Schwachstellen zu finden, und schreibst darüber einen Bericht. Hier zählen praktische Fähigkeiten.
- IT-Sicherheitsbeauftragter: Du baust in einer Organisation das Informationssicherheits-Management auf, arbeitest mit Normen wie ISO/IEC 27001 oder dem IT-Grundschutz des BSI und berätst die Leitung. Dein Alltag besteht hier eher aus Richtlinien, Risikomanagement und Schulungen als aus Konsole und Exploits.
Konkret heißt das: Als angehender Pentester lernst du für ein praktisches Examen. Möchtest du Audits begleiten, brauchst du eher eine Zertifizierung mit Normbezug.
Welches Zertifikat eignet sich für den Einstieg?
Für den Anfang kommen vor allem zwei Zertifizierungen in Frage. Beide prüfen grundlegende Kenntnisse der Sicherheit von Netzen, Konten und Daten.
CompTIA Security+
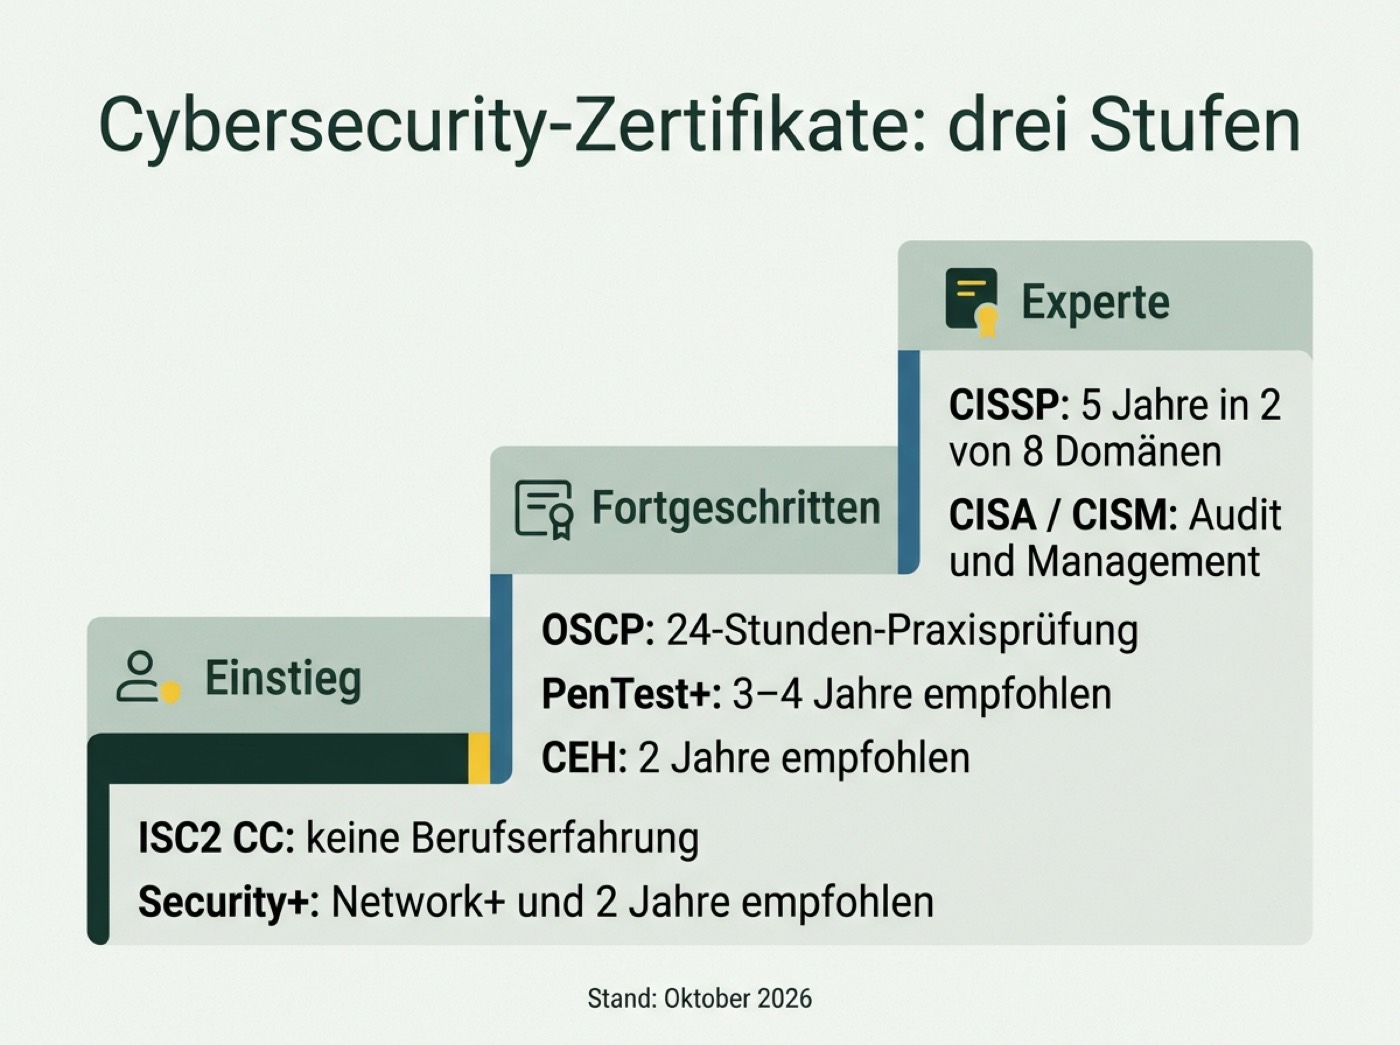
Security+ ist eine weltweit anerkannte Zertifizierung für den Einstieg. Die aktuelle Version V7 trägt den Code SY0-701: höchstens 90 Fragen in 90 Minuten, gemischt aus Multiple-Choice-Fragen und praktischen Aufgaben (performance-based). Bestanden ist ab 750 Punkten auf einer Skala von 100 bis 900. Empfohlen sind vorher Network+ und zwei Jahre Erfahrung als System- oder Security-Administrator. Pflicht ist beides nicht. Für deine Planung zählt etwas anderes: Laut Hersteller soll Security+ V8 um den 17. November 2026 erscheinen, das englische V7-Examen läuft am 11. Juni 2027 aus. Fängst du gerade erst an, solltest du dir die Lernziele der neuen Version ansehen. Bis zum Auslaufen von V7 bleiben ab Ende Oktober 2026 gut sieben Monate.
ISC2 Certified in Cybersecurity (CC)
Das CC setzt gar keine Berufserfahrung voraus. Der Test umfasst 100 bis 125 Fragen in zwei Stunden, bestanden ist ab 700 von 1000 Punkten. Du kannst ihn auch auf Deutsch ablegen, das Examen wird zudem auf Englisch, Chinesisch, Japanisch und Spanisch angeboten.
Für den Einstieg würden wir Security+ nehmen, wenn du schon etwas IT-Praxis hast, etwa aus Ausbildung oder Support. Ohne jede Vorerfahrung ist das CC der sanftere erste Schritt, weil es die Grundlagen der Informationssicherheit abfragt, ohne tief in die Technik zu gehen.
Welche Zertifikate bringen Fortgeschrittene weiter?
Ab hier hängt die Wahl an deiner Rolle. Jede der drei Richtungen hat ihre eigene, international bekannte Zertifizierung.
CISSP
Der Certified Information Systems Security Professional (CISSP) ist die bekannteste Zertifizierung für erfahrene Sicherheitsleute und Führungskräfte. Die Hürde liegt vor dem Examen: Laut den Erfahrungsanforderungen von ISC2 brauchst du mindestens fünf Jahre Berufserfahrung in Vollzeit in mindestens zwei der acht CISSP-Domänen. Ein Studienabschluss in Informatik oder einem verwandten Fach kann ein Jahr davon ersetzen. Bestehst du den Test ohne diese Erfahrung, wirst du zunächst Associate of ISC2 und hast dann sechs Jahre Zeit, die Praxis nachzuholen. Das Examen selbst ist adaptiv (CAT): 100 bis 150 Fragen in drei Stunden, auch auf Deutsch. Ab dem 15. April 2027 gilt ein neues Prüfungsprofil.
OSCP
Das OSCP von OffSec richtet sich an angehende Pentester. Das Examen dauert 24 Stunden unter Aufsicht: drei einzelne Rechner plus eine Active-Directory-Umgebung mit drei Maschinen, die du angreifen musst. Formale Voraussetzungen gibt es keine. OffSec rät aber zu Kenntnissen in TCP/IP und Linux-Administration, außerdem solltest du Bash oder Python lesen können. Was ein Pentest im Alltag bedeutet, erklären wir im Artikel über Penetration Testing und seinen Ablauf.
PenTest+ und CEH
PenTest+ ist aktuell in Version V3 (PT0-003) erhältlich, gestartet am 17. Dezember 2024. Sie hat höchstens 90 Fragen in 165 Minuten; empfohlen sind drei bis vier Jahre Erfahrung als Pentester.
Der Certified Ethical Hacker (CEH) von EC-Council ist derzeit in Version 13 verfügbar. Das Wissensexamen umfasst 125 Multiple-Choice-Fragen in vier Stunden. Mit dem optionalen Praxisteil (20 Aufgaben in sechs Stunden) erreichst du die Stufe CEH Master. EC-Council empfiehlt mindestens zwei Jahre Erfahrung in der IT-Sicherheit, bevor du dich als Hacker zertifizieren lässt.
CISA, CISM und IT-Grundschutz für Prüfer und Manager
Zielst du auf Audit oder Leitung, landest du schnell bei der ISACA. Der Certified Information Systems Auditor (CISA) richtet sich an Prüferinnen und Prüfer von Informationssystemen, der Certified Information Security Manager (CISM) an Verantwortliche für das Sicherheitsmanagement einer Organisation. Dazu kommt CRISC mit dem Schwerpunkt Risikomanagement. Für alle drei weist du die erforderliche Berufserfahrung im Antrag nach. Darüber hinaus gibt es in Deutschland die Schulungen zum IT-Grundschutz-Praktiker und zum IT-Grundschutz-Berater nach den Standards des BSI; das Berater-Examen legst du beim BSI selbst ab. Für Audits nach ISO/IEC 27001 bieten mehrere Stellen eine Qualifizierung zum ISO 27001 Lead Auditor an.
Was verlangen die Examen im Vergleich?
| Zertifizierung | Anbieter | Niveau | Voraussetzungen | Prüfungsformat | Kosten laut Anbieter (Stand Oktober 2026) |
|---|---|---|---|---|---|
| Security+ (SY0-701) | CompTIA | Einstieg | empfohlen: Network+, 2 Jahre Admin-Praxis | max. 90 Fragen, 90 Min., Multiple Choice + Praxisaufgaben | Preis im Shop des Anbieters, je nach Region |
| ISC2 CC | ISC2 | Einstieg | keine Berufserfahrung nötig | 100–125 Fragen, 2 Std. | Preis beim Anbieter |
| PenTest+ (PT0-003) | CompTIA | Fortgeschritten | empfohlen: 3–4 Jahre als Pentester | max. 90 Fragen, 165 Min. | Preis im Shop des Anbieters |
| CEH v13 | EC-Council | Fortgeschritten | empfohlen: 2 Jahre IT-Sicherheit | 125 Fragen, 4 Std.; Praxisprüfung optional | über Trainingspartner |
| OSCP / OSCP+ | OffSec | Fortgeschritten, praktisch | keine formalen; Netzwerk-, Linux- und Skriptwissen empfohlen | 24 Std. Praxisprüfung unter Aufsicht | Kurs + Prüfung ab 1.749 US-Dollar; Prüfung einzeln 1.699 US-Dollar |
| CISSP | ISC2 | Experte | 5 Jahre in 2 von 8 Domänen | 100–150 Fragen adaptiv, 3 Std. | Preis beim Anbieter |
| IT-Security-Beauftragter (TÜV) | TÜV Rheinland / PersCert TÜV | Einstieg in Management | keine genannt | Lehrgang 32 UE an 4 Tagen, Prüfung am letzten Tag | ab 3.105 € netto |
Bei zwei Punkten lohnt der zweite Blick. Viele Nachweise laufen ab: Das OSCP+ gilt drei Jahre, danach brauchst du eine Rezertifizierung oder ein weiteres OffSec-Examen. Das klassische OSCP ohne Plus läuft nicht ab. Auch die TÜV-Nachweise gelten drei Jahre; zur Verlängerung musst du die weitere Tätigkeit im Fachgebiet und mindestens 8 UE Weiterbildung nachweisen. Außerdem kostet die Vorbereitung bei Präsenzkursen meist mehr als die Prüfungsgebühr selbst, wie der TÜV-Lehrgang zeigt.
Wie viel Praxis brauchst du vor der Prüfung?
Kommt auf die Zertifizierung an. Für Security+ und CC kannst du dich mit Büchern und Übungsfragen gut vorbereiten. Beim OSCP brauchst du viel eigene Laborzeit. Das Course-and-Cert-Bundle von OffSec enthält drei Monate (90 Tage) Zugang zu Kurs und Labs und einen Versuch. Das Jahresabo Learn One kostet laut OffSec 2.749 US-Dollar und bringt zwei Versuche mit.
Ein Beispiel für eine sinnvolle Reihenfolge: erst Netzwerk- und Linux-Grundlagen, dann Security+, danach gezielt Hacking üben. Unser Lernplan zum Ethical Hacking lernen rechnet mit rund 16 Wochen bei etwa fünf Stunden pro Woche, als Richtwert also knapp vier Monate. Erst danach ist eine Vorbereitung auf das OSCP realistisch, und auch die braucht noch einmal Monate.
Der Haken: Ein Zertifikat ist noch keine Berufserfahrung, beim CISSP steht das sogar in den Regeln. Rechne damit, dass Arbeitgeber Bewerberinnen und Bewerber im Vorstellungsgespräch nach konkreten Projekten fragen, etwa nach einem eigenen Heimlabor. Kannst du dort zeigen, wie du eine Schwachstelle gefunden und dokumentiert hast, hilft dir das oft mehr als ein weiteres Zertifikat.
Reicht eine Weiterbildung, oder lohnt sich ein Studium?
Als SOC-Analyst oder Pentester reicht oft eine Weiterbildung mit anerkannter Zertifizierung. Für Sicherheitsarchitektur oder Leitung lohnt eher ein Studium oder ein Hochschulzertifikat, das mehrere Monate berufsbegleitend läuft. Beim CISSP ersetzt ein passender Abschluss außerdem ein Jahr der geforderten Erfahrung.
Fehlt dir die IT-Grundlage komplett, ist eine Weiterbildung allein oft zu dünn. Dann lohnt ein Blick auf die Umschulung zum Fachinformatiker: Sie dauert länger, bringt aber einen IHK-Abschluss, auf dem Security-Zertifikate aufbauen können.
Wer bezahlt die Cybersecurity Weiterbildung?
Es gibt drei typische Wege:
- Arbeitgeber: Viele Unternehmen übernehmen Kurs und Prüfungsgebühr, wenn die Zertifizierung zur Stelle passt. Frag konkret nach, oft gibt es ein festes Weiterbildungsbudget.
- Bildungsgutschein der Agentur für Arbeit: Die Förderung der beruflichen Weiterbildung nach § 81 SGB III bezahlt den Kurs, eine reine Prüfungsgebühr ohne Kurs deckt sie nicht. Einen Bildungsgutschein gibt es nur für eine zugelassene Maßnahme bei einem Träger mit AZAV-Zulassung. Passende Angebote findest du in der Weiterbildungssuche der Bundesagentur für Arbeit, viele Vollzeitkurse mit Bildungsgutschein laufen über mehrere Monate. Ob du gefördert wirst, entscheidet die Agentur für Arbeit im Einzelfall.
- Selbst zahlen: Dann vergleichst du Kurs, Laborzugang und Prüfung getrennt. Der TÜV-Lehrgang zum IT-Security-Beauftragten liegt laut Anbieter bei 3.105 € netto, das OSCP-Paket von OffSec bei 1.749 US-Dollar.
Nach § 82 SGB III ist eine Förderung auch für Beschäftigte möglich, der Arbeitgeber trägt dann je nach Betriebsgröße einen Teil der Kosten. Ob ein Bildungsgutschein für dich in Frage kommt, klärst du im Gespräch mit einem Berater der Agentur.
Bevor du dich anmeldest: die Kurz-Checkliste
- Rolle festlegen: SOC, Pentest oder Management
- Prüfen, welche Version gerade gilt (Security+ wechselt im November 2026 auf V8)
- Voraussetzungen ehrlich abgleichen, vor allem beim CISSP
- Laborzeit einplanen, wenn eine praktische Prüfung ansteht
- Gültigkeit und Rezertifizierung mitrechnen
- Förderung und Bildungsgutschein vor Kursbeginn klären
Unsere Empfehlung für die meisten Quereinsteiger: Security+ oder CC als ersten Nachweis, parallel ein Heimlabor, und erst mit zwei, drei Jahren Praxis eine Zertifizierung wie OSCP oder CISSP.